主要用來確認使用者的真實法定身份。回答核心問題:「這個人是否真的是他所聲稱的那個人?」
主要用來確認登入者是否持有已註冊的裝置或金鑰憑證。回答核心問題:「這次登入的人,是不是帳戶合法持有人?」
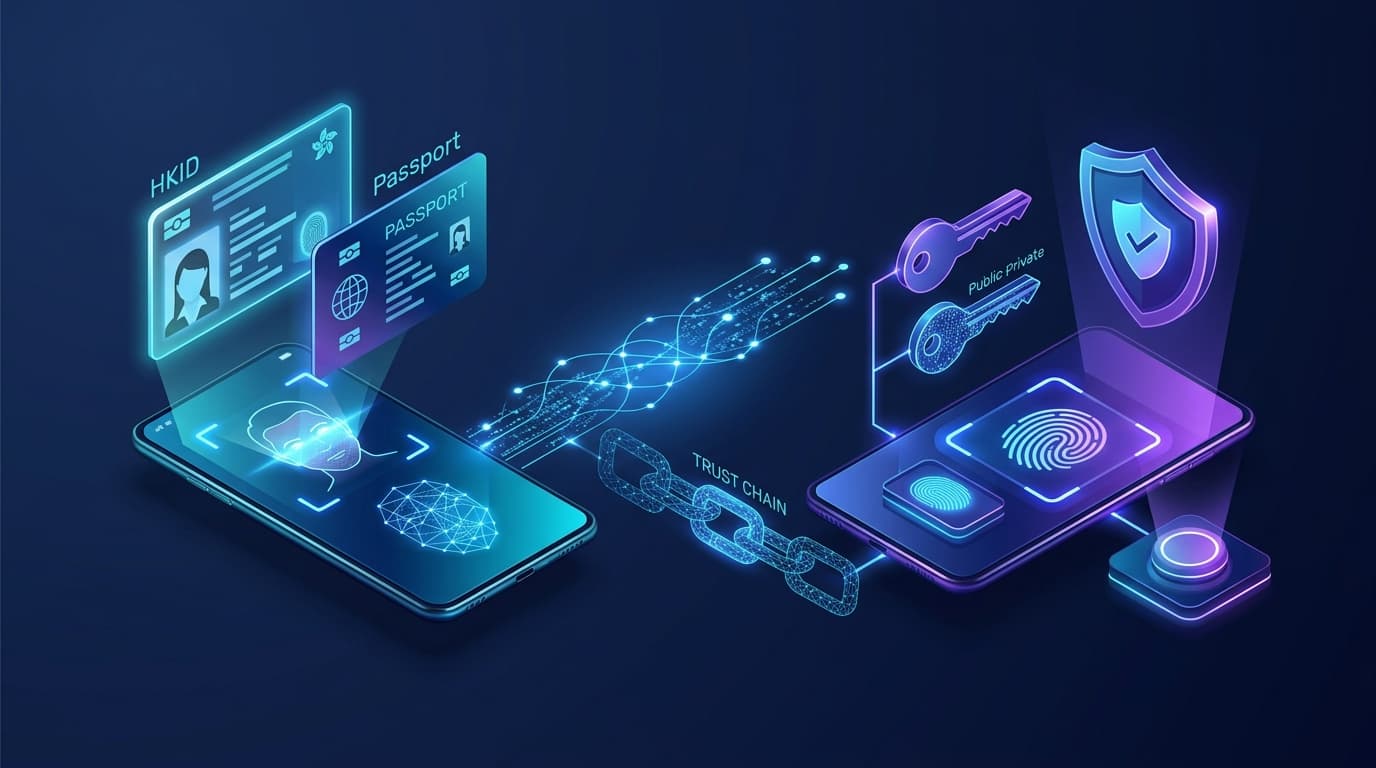
💡 結論先行:兩者並非競爭對手,而是黃金搭檔。以 eKYC 建立「可信的身份根基」,再以 Passkey 保護「日常登入與敏感操作」,構建從開戶到日常使用的全流程安全信任鏈。
一、什麼是 eKYC?
eKYC(Electronic Know Your Customer),中文通常稱為「電子認識你的客戶」或「電子客戶身份識別」。它將傳統必須親臨銀行分行或提交紙本文件的繁複審核程序,全面轉化為在線數碼化完成。
標準 eKYC 的 7 大核心步驟流程:
🎯 eKYC 的核心問題:
「這個人是否真的是他所聲稱的那個人?」
eKYC 的主要應用場景:
- 遙距開立虛擬銀行或電子錢包帳戶
- 網上申請貸款、保險或投資服務
- 電訊服務實名登記(SIM 卡實名制)
- 企業客戶(KYB)及最終受益人核實
- 反洗錢(AML)及客戶盡職審查(CDD)
- 高風險交易重核或重大帳戶資料更新
二、什麼是 Passkey?
Passkey(密碼金鑰)是一種建立在 FIDO2 / WebAuthn 標準之上的現代密碼學無密碼登入技術。使用者不再需要輸入傳統的文字密碼,而是直接透過裝置原生的生物識別(指紋 Touch ID、面容 Face ID)或螢幕鎖定 PIN 碼來完成驗證。
Passkey 背後的非對稱加密(Asymmetric Cryptography):
永久安全保留在使用者本地硬件安全晶片(Secure Enclave)或受保護的金鑰鏈中,絕不傳送給任何伺服器或網站。
註冊時上傳並儲存於服務供應商伺服器,僅用於後續比對與驗證使用者裝置傳回的數碼簽名。
🔒 工作機制:登入時伺服器發送隨機 Challenge,裝置利用私鑰簽名回傳。指紋或面容辨識僅用於解鎖本地硬件私鑰,生物辨識特徵數據從不離開手機。
🎯 Passkey 的核心問題:
「這次登入的人,是否持有當初註冊的裝置或身份憑證?」
Passkey 的主要優點:
- 完全免除記憶、輸入複雜密碼的困擾
- 來源綁定(Origin-bound),天然免疫釣魚網站
- 伺服器端無密碼外洩風險(零共享秘密)
- 一秒生物辨識感應,大幅提升轉化率
- 徹底淘汰易受攔截的 SMS OTP 短訊驗證碼
三、eKYC 與 Passkey 的根本分別
許多人容易將兩者混淆,因為兩者都運用了「生物辨識(人臉/指紋)」。但深入技術本質,兩者的目標與信任維度存在巨大差異:
| 比較維度 | eKYC(電子身份核實) | Passkey(密碼金鑰) |
|---|---|---|
| 主要目的 | 核實法定真實身份(防冒名開戶) | 驗證登入者持有已註冊憑證(防盜帳號) |
| 常見使用時機 | 初次開戶、註冊、升級高階權限 | 日常頻繁登入、確認授權、支付確認 |
| 主要依據 | 身份證件、人臉比對、活體防偽、AML資料庫 | 非對稱公私鑰密碼學、本機裝置解鎖 |
| 回答的核心問題 | 「你是誰?」 | 「是不是你本人在登入?」 |
| 是否需要出示證件 | 通常需要(身份證、護照等) | 通常不需要(純裝置端密碼學證明) |
| 是否依賴生物辨識 | 人臉辨識用作身份真實性對比 | 生物識別僅用於解鎖本機金鑰(可用PIN代替) |
| 能否互相取代 | 不能取代日常高頻的 Passkey 登入 | 不能取代法定等級的初次 eKYC 身份審核 |
形象生動的現實比喻:
eKYC 就像你第一次去銀行開戶時,向櫃員出示身份證件並由工作人員嚴格核對樣貌與真實身份;
Passkey 則像日後你每次進出銀行金庫時,使用只有你持有的專屬電子晶片鑰匙開門。
四、eKYC 與 Passkey 如何完美配合?
在現代金融級安全架構中,兩者按使用者的生命週期階段(Lifecycle Stages)分工合作,形成無縫閉環:
第一階段:使用 eKYC 建立可信身份根基(Identity Onboarding)
使用者首次註冊或開戶時,系統透過拍攝證件、OCR 辨識、人臉比對與活體防偽檢測,核實其真實法定身份。平台確認背後是一位受法律認可的真實人士。
第二階段:註冊並綁定 Passkey(Credential Enrollment)
eKYC 成功後,平台引導使用者在其信任的手機或筆電上建立 Passkey,將硬件非對稱金鑰與已核實的帳戶進行高強度關聯綁定。
第三階段:日常使用 Passkey 極速登入(Frictionless Daily Auth)
之後使用者日常登入或進行小額交易時,無需重複上傳證件或自拍,只需以指紋或 Face ID 解鎖 Passkey,秒級完成登入,兼具頂級安全與順暢體驗。
第四階段:高風險情境下動態觸發 eKYC 重核(Step-Up Re-verification)
當遇到使用者遺失裝置、異地異常登入、更換綁定電話/電郵、進行大額轉帳或定期合規審查時,平台動態升級安全等級,要求重新進行 eKYC 活體人臉核驗,確保帳戶不被非法劫持。
五、為甚麼不能只使用其中一種?
只使用 eKYC 的致命缺點
eKYC 流程嚴謹但繁複。如果使用者每次登入查閱餘額或轉帳幾十元都要拿出實體身份證拍照、自拍活體檢測,用戶流失率將極高,且大幅增加企業伺服器處理與儲存敏感個人生物特徵的隱私合規負擔。
只使用 Passkey 的致命漏洞
Passkey 能完美證明持有該裝置,但它無法證明裝置背後的人是誰。如果沒有開戶 eKYC,任何不法分子都可以用假姓名或傀儡人頭隨意開戶並註冊 Passkey,Passkey 無法單獨滿足金融機構反洗錢(AML)與法規監管要求。
六、兩者結合後的 4 大安全商業價值
eKYC 的晶片讀取、OCR 與 AI 活體防偽阻絕了利用假證或 Deepfake 冒名開戶;Passkey 則根除了密碼洩漏與撞庫攻擊引起的帳戶被盜。
傳統密碼與 SMS 驗證碼極易被釣魚假網站騙取。Passkey 基於 WebAuthn 與網域名稱強制綁定,在假冒網址上根本無法簽署驗證。
用戶開戶只需 1-2 分鐘完成 eKYC,日後登入僅需 Face ID 或指紋一鍵觸發,登入耗時從平均 25 秒驟降至 2 秒,大幅降低流失率。
依據操作風險動態分級:日常查看用 Passkey;修改個資加二次確認;大額匯款或重置帳戶自動喚醒 eKYC 活體重審。
七、實際案例:虛擬銀行開戶與登入全旅程
典型客戶在虛擬銀行或持牌放債人 App 的全生命週期旅程
八、企業部署時必須注意的 5 大關鍵
1. 嚴格區分「裝置持有證明」與「法定身份核實」
Passkey 無法自動取代監管機構要求的客戶盡職審查(CDD)或反洗錢(AML)合規要求。
2. 設計嚴密且人性化的帳戶恢復(Account Recovery)機制
當使用者遺失所有註冊硬件裝置時,恢復流程太鬆會成為黑客攻擊入口,太嚴則造成正常用戶無法使用。結合 eKYC 與人工審核是標準解法。
3. 嚴格落實個人私隱資料保護(PDPO / GDPR)
eKYC 採集的身份證與人臉照片須採金融級傳輸與靜態加密;而 Passkey 本身不傳送生物特徵,應清楚向使用者說明消除疑慮。
4. 兼顧跨平台生態與企業共享裝置
Passkey 支援 Apple iCloud 鑰匙圈、Google 密碼管理工具及 Windows Hello 同步,但也需為跨生態登入(如 QR 碼跨端掃描)提供支援。
5. 避免在降級後備方案中重新引入弱安全驗證
若系統提供替代登入管道,切勿退回到容易被攔截的純 SMS OTP,應實施嚴格限額與風控限制。
九、業界 4 大常見迷思與誤解
正解:不完全正確。指紋或人臉只是用來在本地解鎖 Passkey。Passkey 的技術核心是非對稱公開金鑰密碼學。
正解:錯誤。eKYC 只代表開戶當下確認了身份,若日後仍使用弱密碼,帳戶依然會被駭客盜用,必須搭配 Passkey 防護。
正解:沒有單一技術是萬靈丹。仍需嚴防社交工程詐騙、木馬程式、帳戶重設漏洞與多層風控監控。
正解:完全是互補關係。eKYC 負責「建立身份可信度」,Passkey 負責「持續驗證帳戶存取權」。
十、總結:構建全生命週期的數碼身份防線
在數碼金融時代,身份安全從不是單一切面的問題。eKYC、Passkey 與 風險引擎 共同構成了數碼身份生命週期的三大核心支柱:
奠定合法身份根基
日常極速無密碼存取
高風險即時重核
對企業而言,最理想的戰略並非二選一,而是將兩者巧妙融合:以 eKYC 築牢開戶防線,以 Passkey 賦能極致日常體驗,在安全性、便利性、隱私合規與帳戶可恢復性之間實現完美平衡。
延伸閱讀:更多身份安全與 Passkey 專題
精選相關金融科技、合規指南與行業深入洞察
Claude 引入 eKYC 的應用場景與未來趨勢預測
深入剖析 Anthropic 旗下 Claude 引入 eKYC 電子身份驗證的背景架構、四大核心應用場景及六大未來趨勢預測。探討生成式 AI 與 Agentic AI 如何從無門檻匿名走向實名合規營運。
一文看懂 Passkey 的「全新操作體驗」
告別複雜密碼與短訊驗證碼!從註冊、日常登入、跨裝置掃碼到雲端同步,深度解析 Passkey 的 4 大流暢情境與安全原理。
當 AI 可以偽造你的臉:eKYC 如何防禦 Deepfake 身份詐騙?
深入剖析生成式 AI、Deepfake 換臉與數碼注入攻擊對遠程開戶 eKYC 帶來的巨大挑戰,探討如何構建多層縱深防禦體系。