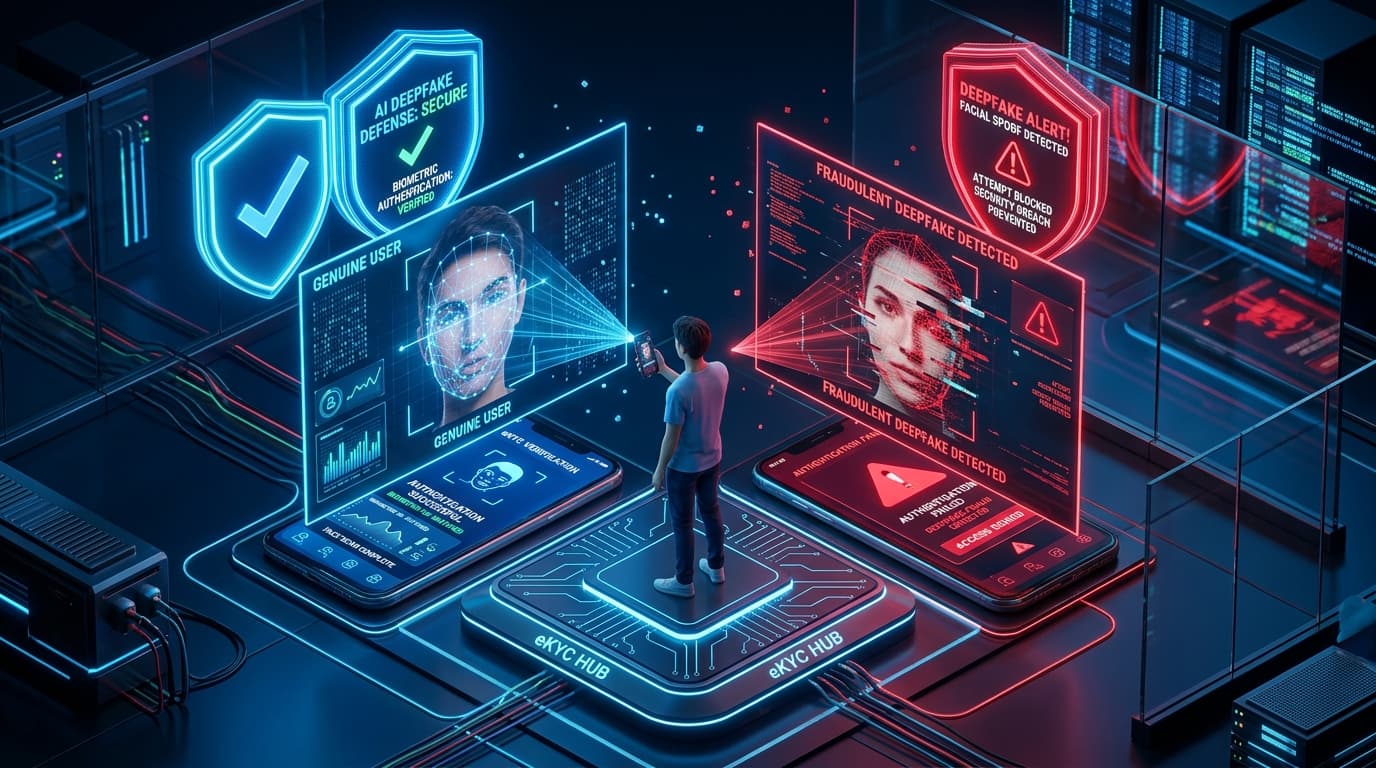
傳統 eKYC 流程依賴單線式「證件 OCR → 自拍採集 → 活體檢測 → 人臉比對 → 通過」。然而,若採集到的視像流本身就是 AI 生成或透過虛擬鏡頭注入的偽造內容,傳統比對將全面崩潰。新一代 eKYC 必須從單純比對人臉特徵,升級為全方位驗證真人存在性、感測器真實性、媒體偽造痕跡與數據傳輸完整性。
傳統 eKYC 的根本盲點
對金融機構與持牌放債人而言,標準 eKYC 通常運作如下:
關鍵問題在於:如果系統接收到的視訊流根本不是真實光學鏡頭拍攝,而是透過虛擬鏡頭或 AI 工具注入的 Deepfake,標準比對將被輕易繞過。
一、Deepfake 攻擊 eKYC 的 4 大主要路徑
現代詐騙集團採取結構化且極具威脅的 AI 技術來攻破 eKYC 系統:
AI 換臉(Face Swap)
攻擊者即時將受害者或特定目標的面部特徵替換到攻擊者自己的臉上:
若系統只計算特徵向量距離,生成的面部將與身份證照片呈現極高相似度。
全 AI 生成面孔(AI-Generated Faces)
利用擴散模型(Diffusion)或 GAN 生成完全虛構的人物,或將單張靜態照片動態化。看起來逼真並不代表鏡頭前有真實的人存在。
動態 Deepfake 視像(Dynamic Deepfake Video)
攻擊者驅動數碼虛擬人做出眨眼、張嘴、點頭、轉頭等各類指令動作,使傳統預設的指令式活體檢測失去防禦效果。
數碼注入攻擊(Digital Injection Attack)
最高風險威脅這是最隱蔽的攻擊路徑。詐騙者無需拿螢幕對著鏡頭(Presentation Attack),而是直接在作業系統底層或驅動層將預錄好的 Deepfake 視像注入相機數據流:
eKYC 系統誤以為接收到的是手機鏡頭的即時影像,實際上處理的是高清生成的偽造視像。
二、為什麼單一模組不足以防禦?模組局限性比較
| 技術模組 | 主要驗證目標 | 無法單獨防禦的盲點 |
|---|---|---|
| 證件 OCR / 晶片讀取 | 證件格式與防偽特徵 | 開戶者是否為持證本人在場 |
| 人臉 1:1 比對 | 面部五官特徵相似度 | 是否由 AI 換臉模型生成 |
| 傳統指令式活體檢測 | 眨眼/轉頭等預設動作 | 虛擬鏡頭與底層數碼注入 |
| Deepfake 偽造偵測 | 影像邊緣與合成雜訊 | 實體身份與徵信紀錄合規 |
| 綜合多維風控引擎 | 裝置、行為、生物與網路評分 | 高度仰賴前端可信數據採集鏈 |
三、結語:在生成式 AI 時代重塑數碼信任
當「眼見為實」在 AI 時代已不再可靠,僅依賴傳統 2D 照片比對的金融機構與持牌放債人將面臨巨大的詐騙與合規風險。
構建結合可信硬件採集、晶片級 PKI 驗證、AI 深度取證偵測與官方權威資料交互核驗的多層縱深防禦體系,才是應對生成式 AI 身份詐騙的唯一長遠之道。
延伸閱讀:更多身份防偽與合規專題
精選相關金融科技、合規指南與行業深入洞察
Claude 引入 eKYC 的應用場景與未來趨勢預測
深入剖析 Anthropic 旗下 Claude 引入 eKYC 電子身份驗證的背景架構、四大核心應用場景及六大未來趨勢預測。探討生成式 AI 與 Agentic AI 如何從無門檻匿名走向實名合規營運。
eKYC 與 Passkey 的關係:前者確認「你是誰」,後者確認「是你本人」
深度解析 eKYC 與 Passkey 的核心區別與協同機制。從開戶身份核實到日常無密碼登入,拆解兩者如何完美結合打造金融級數碼身份安全閉環。
未來金融的基石:eKYC 數碼身份驗證發展與金融合規應用
深入剖析 eKYC 數碼身份驗證演進歷程、技術架構、監管標準及在金融服務中的全方位落地應用。