2026年11月,香港證券及期貨事務監察委員會(SFC)發布首份《大型機構人工智能應用及準備情況調查》。
雖然調查對象是金融業,但結果所揭示的趨勢、挑戰與應對原則,幾乎適用於任何正在加速導入AI的行業——無論是製造、零售、物流、專業服務,還是醫療、教育與公共服務。調查涵蓋 20 家大型機構、78 家聯屬持牌法團,佔相關市場交易量逾 75%。
核心發現極具普遍性
機構預期未來 12 個月會進一步加快各部門與業務線的 AI 應用步伐。
已將 AI 工具直接連接內部核心系統與私有數據庫,不再局限於孤立的外部 SaaS。
AI 已從「獨立生產力工具」徹底演變為「深入營運模式的關鍵基礎設施」。
30% 機構已正式投入使用代理型 AI,另有 25% 正在進入關鍵試點階段。
這些數字告訴我們一件事:AI 的下一階段競爭,不是「有沒有用」,而是「如何安全、可控、可規模化地用」。
調查揭示的共通營運模式:前台高滲透,中後台仍有關鍵空間
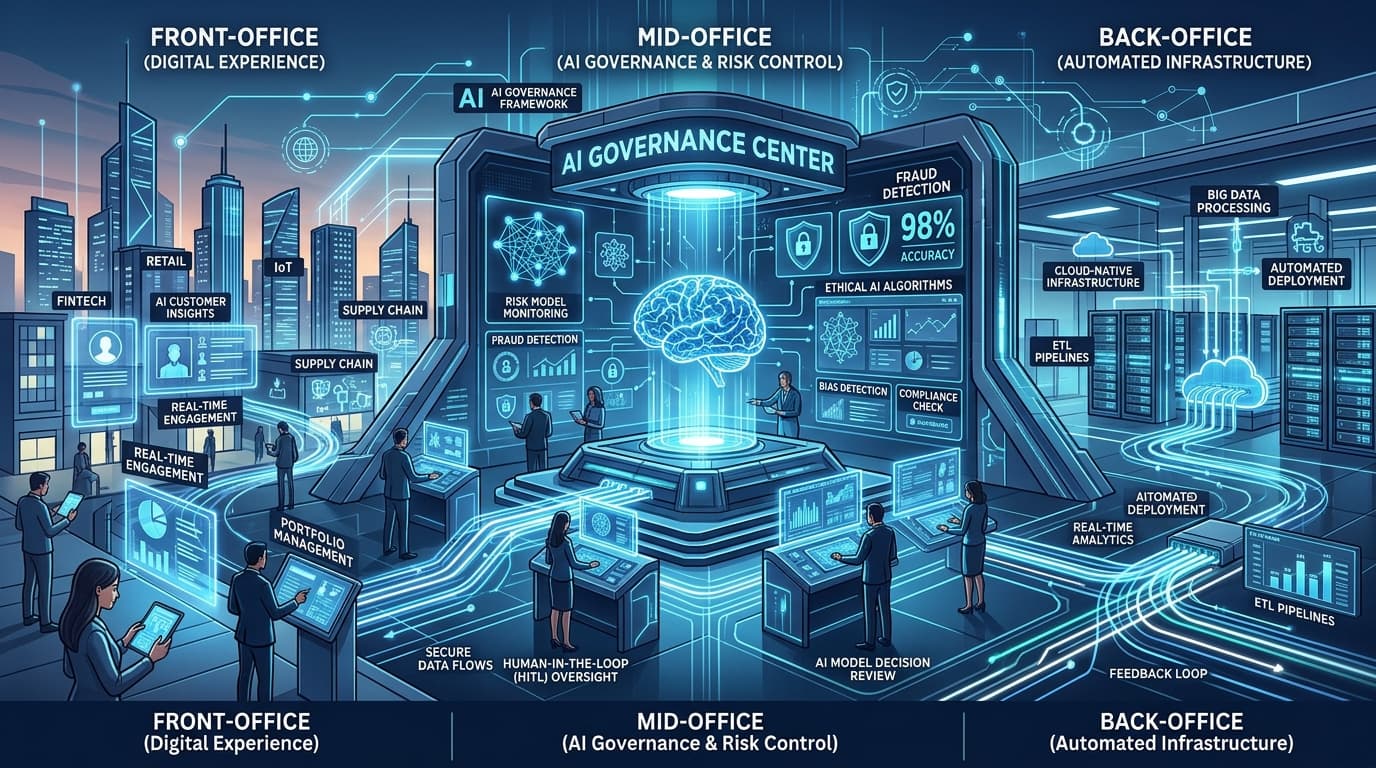
SFC 把大型機構的 AI 部署拆解為前台、中台監控、後台支援三大區塊。這個分類邏輯跨越了金融範疇,幾乎可以直接套用到任何企業的現代化營運架構中:
前台:客戶與價值創造
企業最先導入 AI 的業務前沿
中台:監控與風險控制
相對落後但風險最高的關鍵區塊
後台:效率與基礎設施
解決繁瑣重複成本的核心戰場
跨行業共同現象:決定規模化成敗的關鍵在中台
跨行業的共同現象是:前台與後台效率提升最快,中台「高責任、高風險」的應用反而推進較慢。真正決定 AI 能否規模化的,往往不是技術本身,而是中台的治理能力與風險控制。
真正的瓶頸,從來不只是模型
調查指出機構面臨的困難,幾乎是所有行業在推進 AI 深度落地時的共同痛點。技術算力與開源大模型已非門檻,真正的阻礙集中於組織治理、數據安全與風險邊界:
試點到正式運作的成本與價值不確定性
PoC(概念驗證)容易展現效果,但規模化擴展面臨昂貴的推論基礎設施與難以精確量化的持續商業回報。
數據質素、完整性與安全限制
跨部門數據孤島、非結構化資料雜訊、資料隱私條例(PDPO/GDPR)對敏感內部業務資料進入模型的嚴格約束。
跨領域專業技能不足
既懂得產業業務邏輯與風控邊界,又精通 AI Agent 架構與 Prompt 工程的複合型人才極度匱乏。
責任歸屬與法律審計難題
當 Agentic AI 產生決策偏差或操作錯誤時,責任在於提示工程師、業務審批者、模型廠商還是最終執行人?
持續演變模型的驗證與漂移風險
生成式與自適應模型會因底層微調或環境變化發生行為漂移,傳統靜態軟體的確實驗證方法已不再適用。
自主性提升與有意義人工監督的平衡
如何在不拖慢執行速度的前提下,設計精確且實質的 Human-in-the-loop(HITL)節點,防止「橡皮圖章」無效審核。
對第三方供應商與外部 API 的依賴風險
商業大模型服務的中斷、隱私政策變動、數據跨境傳輸風險以及供應鏈鎖定(Vendor Lock-in),考驗企業營運韌性。
SFC 監管方針:三大全行業通用原則
安全為先
將數據隱私、模型穩健性與資安防禦前置於系統設計之初,禁止在無防護環境下暴露敏感營運數據。
以人為本
維持有意義的人工監督機制(HITL),重大業務決策與風險處置必須由具備授權的人類專家做最終定奪。
協作主導
加強跨部門、供應商與監管機構間的標準對齊,透過透明的治理審計軌跡建構長期數位信任。
全行業共通啟示:無論你所在的行業有沒有嚴格金融級監管,當 AI 開始影響客戶體驗、重大決策或營運韌性時,這三個原則都會成為成敗關鍵。
可跨行業套用的落地框架
與其盲目追求「模型參數量最大」或「功能最多」,不如在組織內部建立一套可遷移、可驗證、可持續擴展的導入邏輯:
先畫出自己的營運地圖
營運梳理把現有流程分成前台、中台、後台,明確標示哪些環節已用 AI、哪些還完全仰賴人工、哪些潛在風險最高。這一步能幫助管理層快速跳脫技術迷霧,精準找出「高業務影響、相對受控」的優先切入場景。
優先處理「文件、異常、身份、流程」四類高頻問題
高 ROI 突破口絕大多數行業都面臨大量非結構化文件處理、異常與詐騙偵測、身份或權限驗證,以及跨系統重複性流程。這些場景具備高度可量化的投資回報率(ROI),且最容易在關鍵決策點設定清晰的人工審核節點。
把「人工介入點」設計進系統,而不是事後補救
Human-in-the-Loop代理型 AI(Agentic AI)的核心價值在於能自主規劃與跨工具執行,但真正能安全規模化的系統,必然在架構底層預留了清晰的審批、即時監控與一鍵緊急接管介入機制。這絕不是妥協降低效率,而是唯有具備安全煞車,組織才敢放心授權擴大應用。
以數據與安全為地基,而非後補項
基石保障AI 的產出表現高度依賴輸入數據的純淨度與上下文結構。跨部門的數據治理標準、角色存取權限控制(RBAC)、以及防篡改的審計日誌軌跡,必須在模型導入的第一天同步規劃,避免事後遭遇嚴苛的合規推翻重構。
選擇可解釋、可審計、可本地部署或高度可控的方案
架構自控無論企業身處何種產業,對涉及核心營運與資金往來的 AI 系統,都應優先考慮能提供推論過程可追溯、計算結果可驗證、微服務權限可細分的專業工具,並具備私有雲或本地部署(On-Premise)彈性,從根本消弭黑箱決策帶來的法規與商譽風險。
從金融案例到通用能力
金融業因為承受最嚴格的監管法規與審計監督,往往走在 AI 治理與合規落地的最前線。調查中反覆強調的文件真偽辨識、異常與風險偵測、身份驗證、流程自動化與情報提取等能力,本質上並非金融專屬,而是支撐任何企業數位轉型的「通用企業 AI 能力」:
文件智能與防偽
多模態審查與偽造鑑識異常與風險偵測
時序數據監控與舞弊穿透身份與權限驗證
零信任身分與無密碼憑證流程自動化與情報提取
非結構化資訊轉化為行動決策共通本質:AI 安全嵌入真實營運的通用解法
這些能力完全不綁定特定產業,而是共同解決現代企業「如何把 AI 安全、合法且具備責任審計地嵌入真實營運模式」的根本問題。
結語:AI 的下一階段,是組織能力的競賽
SFC 的這份調查給所有行業釋放了一個極其清晰的訊號:AI 已經徹底從「概念實驗階段」邁入「深水區營運階段」。
未來 12 個月,企業之間的真實差距不會只來自誰用了更新、更大的模型,而會來自誰能率先在內部建立起「安全、可控、可規模化」的導入與治理體系。無論你所在的產業是什麼,現在最值得管理團隊深思並落地的,不是追趕每一個眼花繚亂的新技術名詞,而是扎實完成三件事:
清楚繪製自己的營運地圖與風險熱點
徹底拆解前台、中台與後台的業務流程,明確識別數據流動路徑與潛在合規破口,拒絕在盲區中盲目上線模型。
優先解決高頻、高影響且可設定人工監督的場景
以文件真偽審驗、異常交易預警、身分認證等高價值場景為錨點,確保每一個關鍵決策節點都有人類專家的實質審批。
把安全、責任與可審計性,從一開始就設計進系統底層
告別事後合規修補的被動局面,讓推論可解釋、權限細分隔離與完整日誌軌跡成為所有 AI 基礎設施的標準規格。
「AI 真正的競爭力,從來不是模型有多強,而是組織能否負責任地讓它持續創造價值。這份來自金融監管的調查,恰好為所有行業提供了一面鏡子。」
延伸閱讀:更多專題與技術深度解析
精選相關金融科技、合規指南與行業深入洞察
文件真偽驗證:企業在數位化時代不可忽視的隱形風險
隨著影像編輯與 AI 生成技術普及,偽造文件愈加精密。深入探討金融、保險、地產與跨國貿易六大場景痛點,解析 AI 智能審驗與 RealDoc 防偽技術架構。
Claude 引入 eKYC 的應用場景與未來趨勢預測
深入剖析 Anthropic 旗下 Claude 引入 eKYC 電子身份驗證的背景架構、四大核心應用場景及六大未來趨勢預測。探討生成式 AI 與 Agentic AI 如何從無門檻匿名走向實名合規營運。
eKYC 與 Passkey 的關係:前者確認「你是誰」,後者確認「是你本人」
深度解析 eKYC 與 Passkey 的核心區別與協同機制。從開戶身份核實到日常無密碼登入,拆解兩者如何完美結合打造金融級數碼身份安全閉環。